Ciencia y Tecnología
México en la mira de la amenaza Malware Mirai


Mirai, un código malicioso con la capacidad de infectar diversos dispositivos para transformarlos en una red de bots, es ampliamente reconocido en el ámbito global. A pesar de los esfuerzos por desmantelarlo, sigue operativo, y en los últimos meses ha focalizado sus objetivos en México.
En septiembre de 2016, se identificó el primer ataque de Denegación de Servicio Distribuido (DDoS, por sus siglas en inglés) mediante Mirai. Este código malicioso puede infectar una amplia gama de dispositivos, convirtiéndolos en una red de bots (botnet), que puede ser controlada de forma remota para ejecutar ataques DDoS. Estos ataques consisten en inundar un sitio web o servicio con tráfico masivo desde múltiples dispositivos simultáneamente, potencialmente sobrecargando el servicio y bloqueando el acceso a los usuarios legítimos.
A pesar de que los creadores originales de Mirai, Paras Jha y Josiah White, fueron detenidos y condenados en 2017, el daño ya estaba hecho. El código fuente de su botnet fue filtrado en línea, permitiendo que otros ciberdelincuentes lo replicaran y modificaran.
Un ejemplo notable de los ataques de Mirai fue perpetrado por el grupo New Hackers, quienes usaron esta botnet para llevar a cabo un DDoS contra Dyn, un proveedor de nombres de dominio, lo que resultó en un colapso del funcionamiento de casi la mitad de Internet en Estados Unidos. Grandes sitios como Twitter, Spotify, Reddit, PayPal y GitHub experimentaron interrupciones en sus servicios, marcando la primera vez que los piratas informáticos emplearon dispositivos para sus ofensivas.
¿La nueva estrategia?
Según Víctor Ruiz, fundador de Silikn, se han detectado direcciones IP maliciosas que están difundiendo la botnet Mirai en México. Al menos 22 dependencias gubernamentales están en riesgo debido a una serie de nuevos ataques diseñados para propagar este código malicioso.
Se ha identificado que ciertas direcciones IP intentan usar la fuerza bruta para infectar dispositivos. Esta campaña se dirige a dispositivos de Internet de las Cosas, buscando explotar credenciales genéricas predeterminadas que a menudo no se cambian por parte de los usuarios. Ruiz señala que estas direcciones IP demuestran un comportamiento indicativo de estar infectadas con Mirai o una variante similar.
Además, otra campaña se enfoca en difundir Mirai y mineros de criptomonedas aprovechando las vulnerabilidades de servidores Apache Tomcat que están mal configurados o insuficientemente protegidos.
Silikn advierte que 22 dependencias en México son susceptibles a convertirse en víctimas de estos ataques.
Medidas de protección
Víctor Ruiz sugiere algunas acciones para proteger a las organizaciones, como bloquear las IP detectadas mediante firewalls, cambiar contraseñas de manera constante, mantener el software actualizado y ser cauteloso con los enlaces y archivos descargados.
Omar Alcalá, gerente de ciberseguridad en América Latina de Tenable, añade que es fundamental que las organizaciones comprendan la exposición de todos los elementos conectados a la red. Las botnets buscan cualquier vulnerabilidad o mala configuración en diversos dispositivos, desde cámaras hasta computadoras de usuarios. Alcalá enfatiza que el error radica en que las empresas a menudo se centran en ciertos activos, descuidando la visualización global de su infraestructura conectada.
No se debe olvidar la importancia de establecer regulaciones en ciberseguridad en México, especialmente considerando que el país es uno de los más atacados en América Latina.

Ciencia y Tecnología
Presentan libro sobre atractivos turísticos, marketing y promoción gubernamental en Tabasco

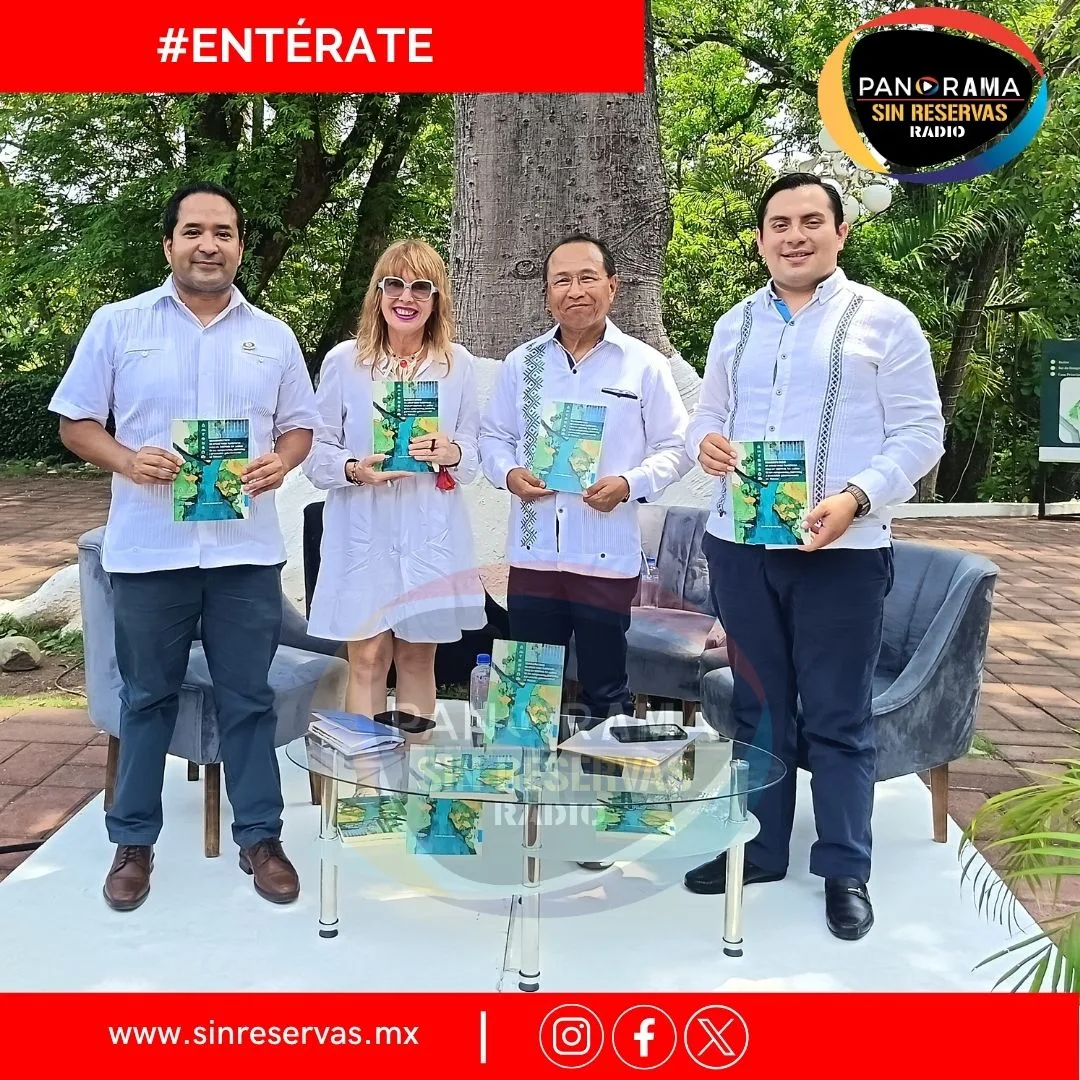
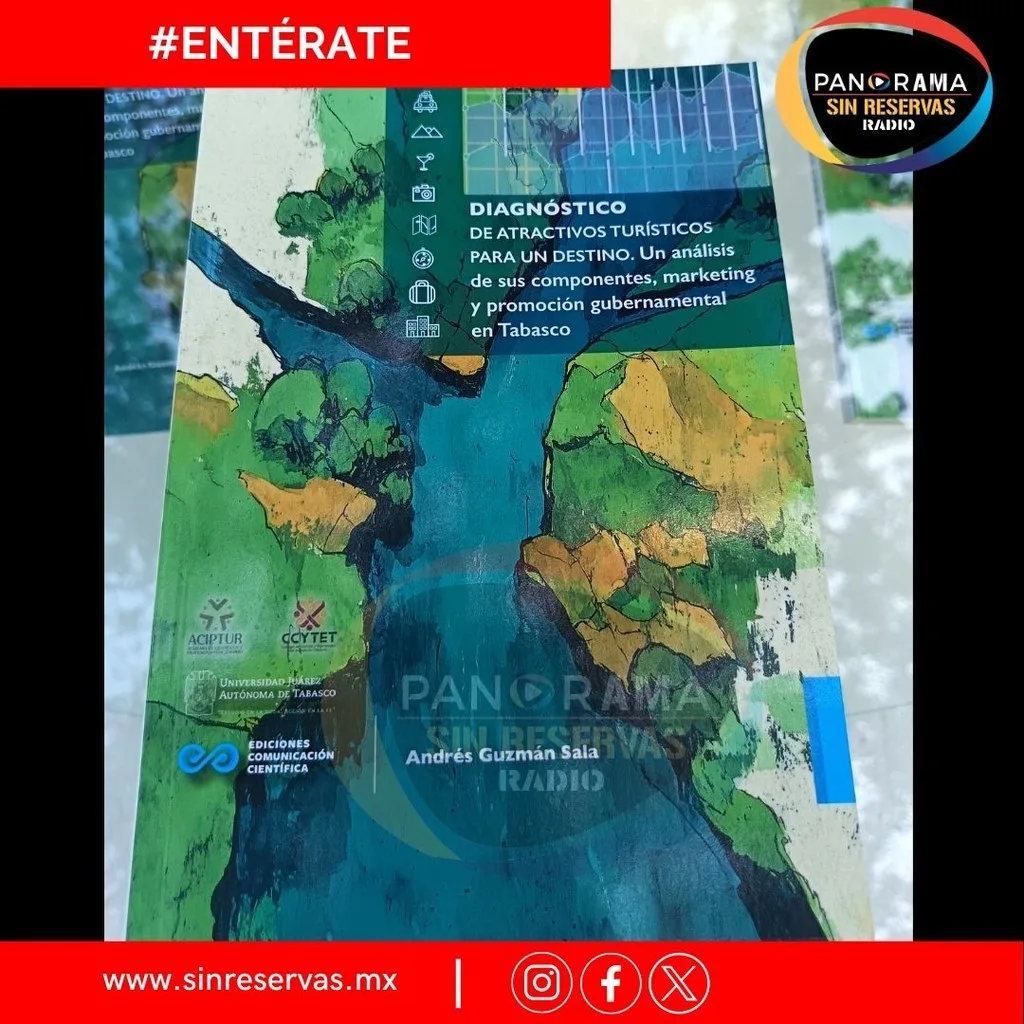
El Centro Cultural “Quinta Grijalva”, en Villahermosa, fue sede de la presentación del libro “Diagnóstico de atractivos turísticos para un destino. Un análisis de sus componentes, marketing y promoción gubernamental en Tabasco”, obra coordinada por el Dr. Andrés Guzmán Salas, profesor investigador de la Universidad Juárez Autónoma de Tabasco (UJAT) y presidente de la Academia de Científicos y Profesionistas en Turismo, A.C. (ACIPTUR).
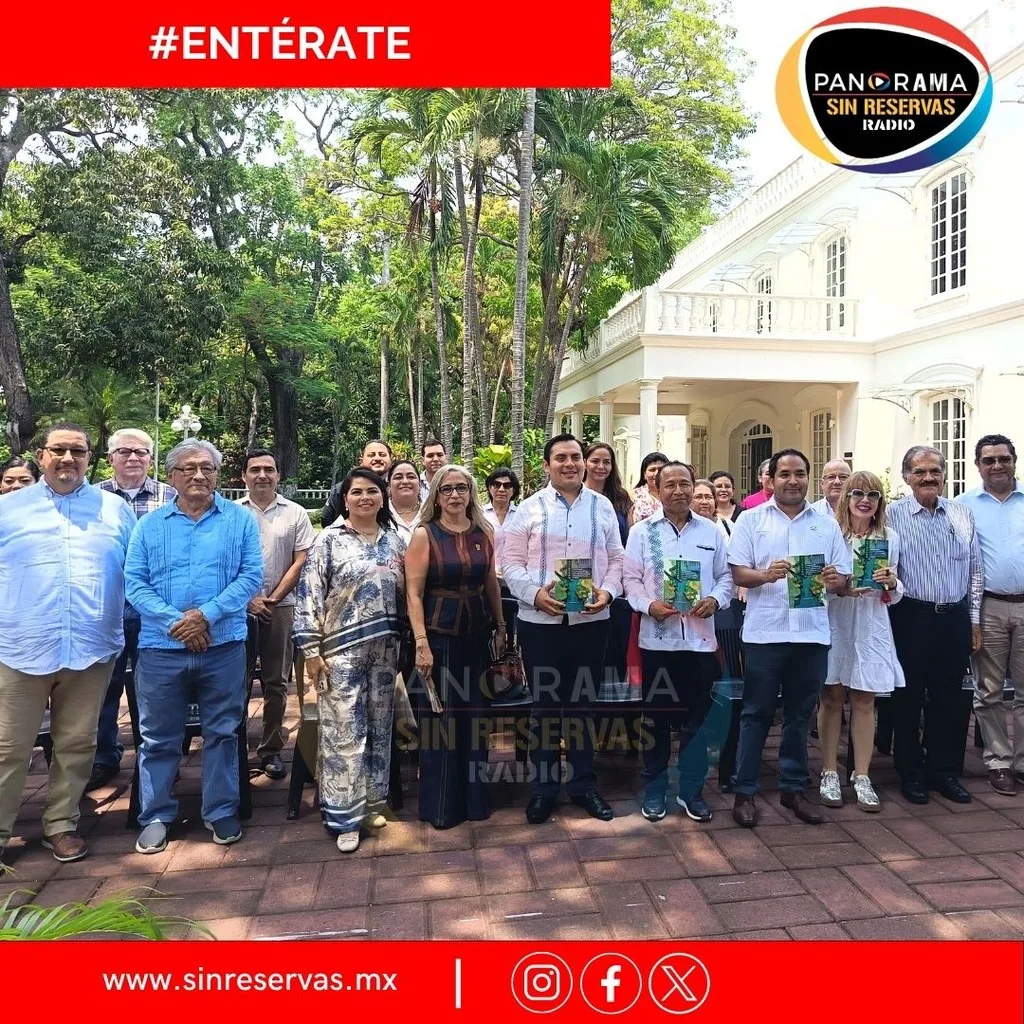
La presentación se realizó este miércoles 9 de septiembre de 2026 y reunió a especialistas y representantes de instituciones vinculadas con la investigación, el turismo y el desarrollo del estado.
Durante el encuentro participó el Mtro. Jorge Luis Ruiz Pérez, vicepresidente de Relaciones Interinstitucionales de la Asociación Mexicana de Agencias de Viajes, así como el Mtro. Felipe Sánchez Arias, director general del Consejo de Ciencia y Tecnología del Estado de Tabasco (CCYTET).
La moderación estuvo a cargo de Alejandra Casanova Priego, directora de Vinculación, Investigación y Desarrollo del CCYTET, quien condujo la participación de los invitados durante la presentación de la obra.
El libro aborda el diagnóstico de los atractivos turísticos de un destino a partir del análisis de sus diferentes componentes, además de aspectos relacionados con el marketing y la promoción gubernamental, tomando como referencia el estado de Tabasco.
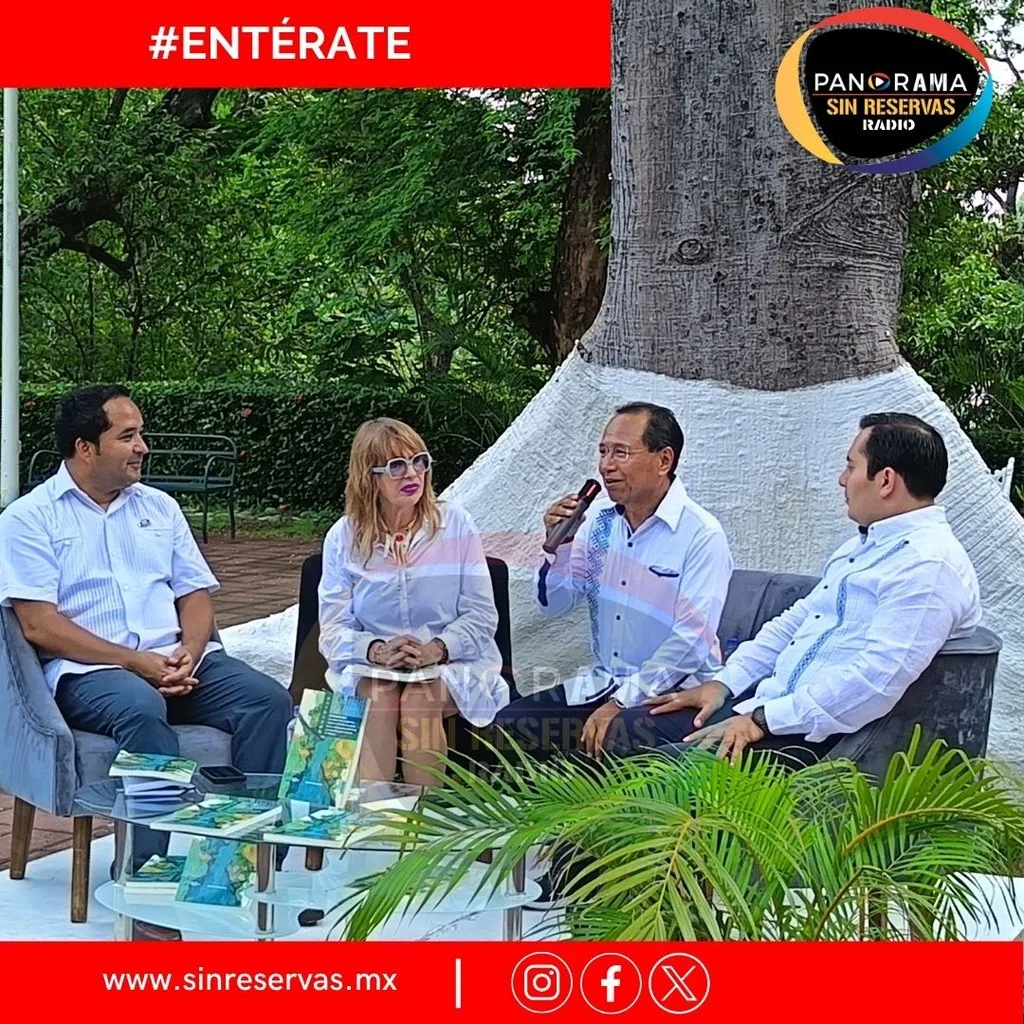
Como parte del programa, el Dr. Andrés Guzmán Salas ofreció comentarios finales sobre la publicación y posteriormente se realizó una sesión de preguntas y respuestas con los asistentes.
El encuentro desarrollado en el Centro Cultural “Quinta Grijalva” representó un espacio para compartir conocimientos y reflexiones en torno al turismo, la investigación y las estrategias de promoción de los atractivos del estado.

Visita Caravana Acuática de Salud para el Pueblo Aztlán quinta sección “Palomillal”

Sam Altman advierte sobre los riesgos del acelerado avance de la Inteligencia Artificial

Trump recibe a Xi Jinping en Washington para visita de Estado

DE ALTO NIVEL

Falsa oferta laboral habría sido utilizada para trasladar a cuatro jóvenes a Tamaulipas

Panorama Sin Reservas 11/08/2025

Panorama Sin Reservas 01/08/2025

Panorama Sin Reservas 31/07/2025

Panorama Sin Reservas 30/07/2025

Panorama Sin Reservas 29/07/2025